
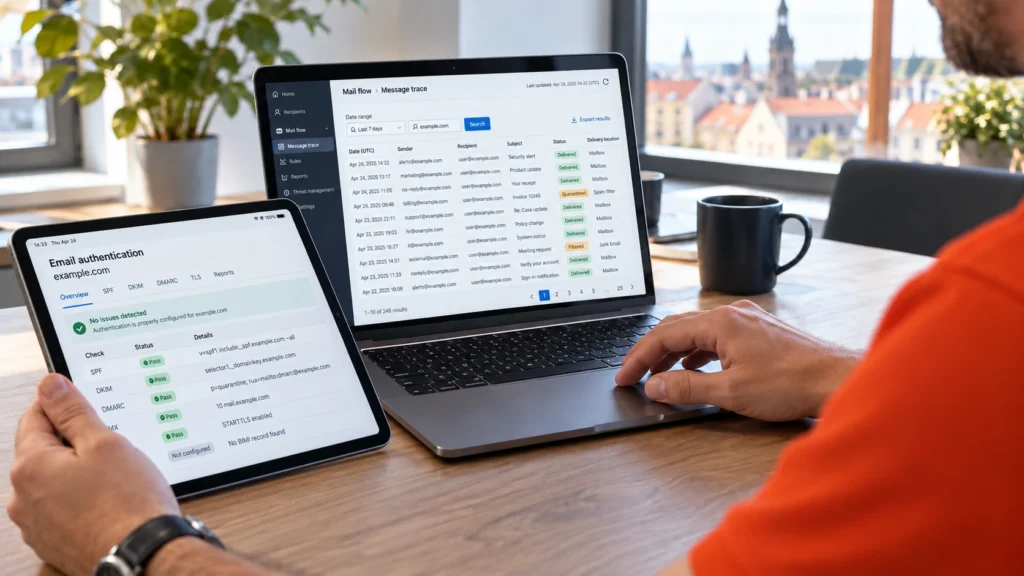
SPF, DKIM ja DMARC helpottavat lähettäjän verkkotunnuksen käytön todentamista. Niillä on eri tehtävät. Yhdessä ne auttavat vastaanottavia järjestelmiä erottamaan sallitut lähetysreitit verkkotunnuksen väärinkäytöstä.

SPF: onko lähetyslähde sallittu?
SPF-tietue määrittää verkkotunnukselle sallitut lähetyslähteet. Tarkistuksen kohteena on ensisijaisesti teknisen kirjekuorilähettäjän verkkotunnus eli MAIL FROM. Se voi poiketa sähköpostiohjelmassa näkyvästä lähettäjän osoitteesta. Pelkkä onnistunut SPF-tarkistus ei siksi vielä vahvista näkyvää From-verkkotunnusta.
DKIM: voidaanko allekirjoitus tarkistaa?
DKIM liittää viestin allekirjoittavaan verkkotunnukseen kryptografisen allekirjoituksen avulla. Vastaanottaja tarkistaa julkisen avaimen DNS:stä ja viestin allekirjoitetut osat. Tämä ei vahvista lähettäjätiliä käyttävän henkilön identiteettiä eikä sisällön oikeellisuutta. Eri lähetysalustat voivat käyttää eri avaimia.
DMARC: vastaako tarkistus näkyvää verkkotunnusta?
DMARC muodostaa yhteyden näkyvän From-kentän verkkotunnukseen. Vähintään yhden menetelmän on onnistuttava ja verkkotunnusten suhteen täytettävä vaadittu kohdistus: SPF:n tai DKIM:n. Tätä vastaavuutta kutsutaan nimellä verkkotunnusten kohdistus. Molemmat menetelmät kannattaa silti määrittää oikein, vaikka yksi riittää hyväksyttyyn DMARC-tulokseen.
Julkaistu käytäntö kuvaa toivotun käsittelyn silloin, kun vaadittu todennus puuttuu. Vastaanottavat järjestelmät soveltavat myös omaa arviotaan. Hyväksytty DMARC-tulos ei siis ole viestin yleinen luotettavuusleima.
Aloita todellisista lähetysreiteistä
Microsoft 365 tai Google Workspace ovat usein vain osa kokonaisuutta. Myös uutiskirjeet, verkkolomakkeet, tukipyyntöjärjestelmät, ERP, skannerit ja valvonta voivat lähettää viestejä. Nämä lähteet kartoitetaan ensin ja käydään läpi vastuuhenkilöiden kanssa.
Sen jälkeen SPF ja DKIM määritetään sopivasti, raportit analysoidaan ja tarkoituksenmukaista DMARC-käytäntöä kokeillaan vaiheittain. Edelleenlähetyksiin ja postituslistoihin kannattaa kiinnittää erityistä huomiota. Näin vaikutukset laillisiin lähetyksiin voidaan tunnistaa ennen sääntöjen tiukentamista.
Pidä muutokset jäljitettävinä
Uudet alustat, palveluntarjoajat ja verkkotunnukset kuuluvat samaan ylläpitoprosessiin. DAXS auttaa kartoituksessa, DNS-määrityksissä, analysoinnissa ja sovitussa käyttöönotossa. Laajuudesta ja jatkuvasta tuesta sovitaan ympäristösi mukaan.
Tutustu viestintään ja sähköpostipalveluihin · Jatkuva IT-tuki · Keskustele sähköpostin suojauksesta
Tekniset lähteet: SPF – RFC7208, DKIM – RFC6376 ja DMARC – RFC9989.


