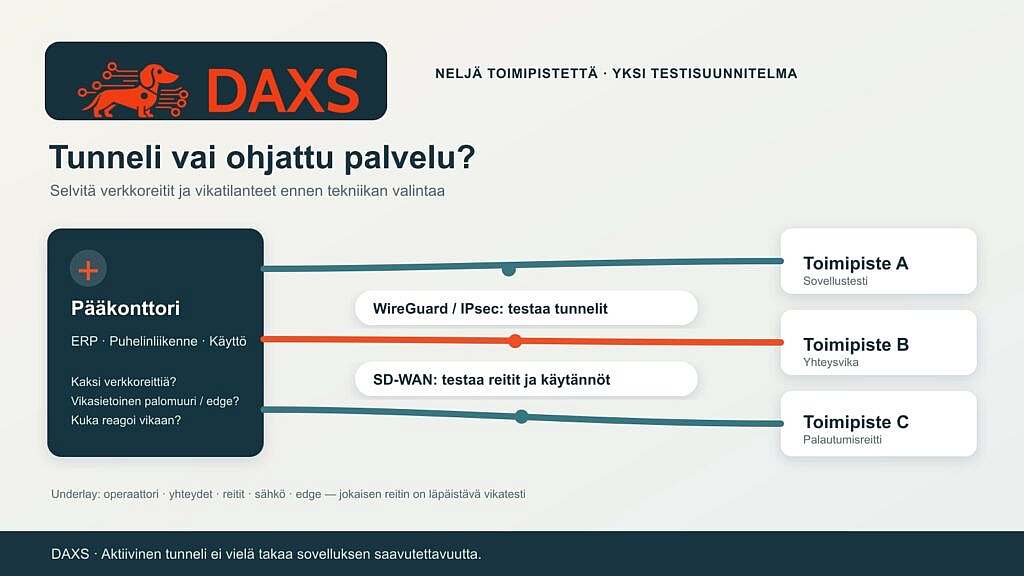
WireGuard, IPsec ja SD-WAN eivät ole samalla tasolla. WireGuard ja IPsec suojaavat liikennettä tunneleissa. SD-WAN tarkoittaa ohjattua toimipisteiden verkkopalvelua yhden tai useamman alla olevan yhteyden päällä; salaus voi perustua eri tekniikoihin. Usean toimipisteen valinta alkaa siksi sovelluksista, yhteyksistä, vastuista ja vikatilanteista ennen tuotenimeä.
Kuvitteellisella yrityksellä on pääkonttori ja kolme sivutoimipistettä. ERP ja puhelinliikenne käyttävät keskitettyjä palveluja, Microsoft 365 käyttää internetiä mahdollisimman suoraan ja huoltoyritys tarvitsee vain rajatun huoltoyhteyden. Julkaisemamme DAXS-artikkeli OPNsensen ylläpidosta käsittelee palomuurin päivitysprosessia; tässä tarkastellaan toimipisteiden topologiaa ja sen käyttömallin valintaa. Toinen internetyhteys jokaisessa toimipisteessä on erillinen asia, jota pelkkä SD-WAN-nimi ei ratkaise.
Neljä tarkistusta ennen protokollan valintaa
Kirjaa ensin kunkin toimipisteen sovellukset, kohdeverkot, mitattu huippukuorma, viivevaatimukset, julkinen saavutettavuus ja yhteyskatkot. Päällekkäiset yksityiset osoitealueet vaikeuttavat reititystä ja pääsysääntöjä tunneliprotokollasta riippumatta. Päätä seuraavaksi, kommunikoivatko sivutoimipisteet vain pääkonttorin kanssa vai myös suoraan keskenään; hub-and-spoke tarvitsee vähemmän tunnelisuhteita mutta voi tehdä pääkonttorista pullonkaulan. Lopuksi määritellään käyttövastuu, avainten ylläpito, valvonta ja testattu palautumisreitti.
| Lähestymistapa | Sopii, kun… | Tarkistukset ja rajat |
|---|---|---|
| WireGuard | Muutama selvästi määritelty vertaispää ja verkko mahdollistaa hallittavan avainten ylläpidon | Testaa AllowedIPs, reitit, palomuurisäännöt, NAT ja kunkin vertaispään saavutettavuus käytännössä; protokolla ei itsessään tuo automaattista keskitettyä käyttöä |
| IPsec ja IKEv2 | Nykyiset laitteet tai vertaispäät tarvitsevat standardoituja IPsec-tunneleita | Hyväksymistestaa eri valmistajien profiilit, varmenteet, avainten uusiminen, NAT-T ja vikasietoisuus todellisella laiteparilla |
| SD-WAN-palvelu | Useita yhteyksiä, monia toimipisteitä tai sovelluskohtaisia reittejä halutaan ohjata ja ylläpitää keskitetysti | Tarkista underlay, edge-laitteet, käytännöt, mittauspisteet, hallintayhteys, SLA ja vikareitti sekä teknisesti että sopimuksessa |
Pieni verkko voi toimia erinomaisesti WireGuardilla tai IPsecillä, jos joku vastaa määrityksistä ja häiriöistä. SD-WAN-tarjous voi yhdistää tämän käyttötyön ja ohjata reittejä, mutta tuo omat alusta-, lisenssi-, tuki- ja riippuvuuskustannuksensa. Parempi saatavuus riippuu aidosti riippumattomista yhteyksistä ja testatusta vaihdosta.
WireGuard: selkeät vertaispäät, selkeät verkot
WireGuard yhdistää julkiset avaimet sallittuihin IP-alueisiin. Toimipisteyhteydessä alueiden on vastattava reititystaulua ja palomuurisääntöjä; onnistunut kättely ei vielä osoita ERP:n tai puhelinpalvelun saavutettavuutta. NAT:n takana oleva vertaispää voi tarvita keepalive-toiminnon. OPNsensen dokumentaatio esittää vertaispää-, reitti- ja palomuuritarkistuksia kahdelle toimipisteelle sekä mahdollisia MTU/MSS-ongelmia. Neljän toimipisteen tapauksessa määritykset ja avainten ylläpito lisääntyvät, etenkin jos halutaan suoria yhteyksiä toimipisteiden välille. WireGuard yksin ei lisää automaattista käytäntöjen hallintaa, palveluvalvontaa eikä SLA:ta.
IPsec/IKEv2: standardointi edellyttää hyväksymistestausta
IPsec suojaa paketteja verkkokerroksessa; IKEv2 neuvottelee turvayhteydet ja avaimet. Tämä voi sopia erilaisille palomuureille tai kumppanien nykyisiin vaatimuksiin. Yhteensopivuus ei silti ole itsestäänselvyys: salauskokonaisuuksien, varmenteiden, verkkovalitsimien, avainten uusimisen ja NAT-läpikulun on sovittava yhteen molemmissa päissä. RFC 7296 kuvaa esimerkiksi IPsecin UDP-kapseloinnin NAT-ympäristössä. Pilotissa tarkistetaan siksi tunnelin muodostuminen, pitkäkestoinen käyttö, avainten vaihto ja palautuminen yhteyskatkosta. Onnistunut ping ei tässäkään ole toiminnallinen hyväksyntä.
SD-WAN: erota overlay, underlay ja sopimus
MEF 70.2 määrittelee SD-WANin palveluksi, jolla on sovitut ominaisuudet, ja erottaa sen nimenomaisesti alla olevista yhteyspalveluista. Esimerkissä vaatimuksia voisivat olla ”ERP reittiä A, mitatussa viassa reittiä B” tai ”puhelinliikenne vain sopivalla viiveellä”; niiden todellinen saatavuus riippuu palveluntarjoajan tuotteesta, mittauksesta ja sovituista palveluista. Jos toimipisteellä on vain yksi fyysinen internetyhteys, keskitetty ohjaus ei voi poistaa sen vikaa asetuksilla. Toinenkin yhteys auttaa vähän, jos molemmat käyttävät samaa kaapelireittiä, virtalähdettä tai edge-laitetta.
Tarjouksesta arvioidaan siksi erikseen edge-laitteisto, hallinnan sijainti, yhteydet, keskitetyt käytännöt, turvallisuusrajat, lokitus, laiteohjelmiston ylläpito, tukiajat, tietoreitti ja irtautumisskenaario. ”Hallittu” on etu vain, jos eskalointi, mittaustiedot ja häiriövastuu on määritelty.
Vikatesti kertoo enemmän kuin tietolehti
Pääkonttori ja yksi toimipiste testaavat yhdessä neljä tapausta: pääreitin menetys, edge-laitteen vika, virheellinen avain tai varmenne ja toimimaton sovellus aktiivisesta tunnelista huolimatta. Mitataan havaitseminen, vaihto, yhteyden muodostaminen uudelleen, sovellusvaikutus ja normaalireitin palautus. ERP:llä ja puhelinliikenteellä voi olla eri sallitut katkot. Testipöytäkirja kertoo todelliset ajat yleisen korkean saatavuuden lupauksen sijaan.
Kustannuspäätös sisältää laitteet ja varaosat, tunnelien ja käytäntöjen määrityksen, yhteyshinnat, aidon lisäredundanssin, lisenssit tai palvelumaksut, valvonnan ja sisäisen päivystystyön. Oma WireGuard-tunneli ei ehkä vaadi erillistä protokollalisenssiä, mutta käyttö- ja yhteyskustannukset säilyvät. IPsec-tunneli nykyisillä laitteilla voi näyttää edulliselta, kunhan ylläpito ja valmistajan hyväksyntä huomioidaan. SD-WAN-palvelu voi vähentää työtä monissa toimipisteissä, mutta sitä on verrattava samalla palvelulaajuudella. Ilman mittauksia ja tarjouksia euroihin perustuva paremmuusjärjestys olisi keksitty.
DAXS voi yhdessä yrityksen kanssa muuttaa neljä toimipistettä, sovellukset ja vikatilanteet hyväksymistestattavaksi topologiaksi ja vertailla sopivia käyttövaihtoehtoja. Lähtötiedot keskusteluun DAXSin kanssa ovat toimipisteiden verkkosuunnitelma, yhteyssopimukset ja aiempi häiriöhistoria.
Lähteet: WireGuard: Quick Start; OPNsense: WireGuard Site-to-Site; IETF RFC 7296: IKEv2; Mplify/MEF 70.2: SD-WAN Service Attributes.