Tulostimen, vierailijan laitteen ja tiedostopalvelimen ei tarvitse voida käyttää samoja verkkoreittejä. Selkeillä verkkovyöhykkeillä voidaan kuvata, kuka tarvitsee mitäkin palvelua. OPNsense voi valvoa niiden välisiä yhteyksiä; järkevä jako alkaa yrityksen työnkuluista.
Laiteluettelosta sallittuihin tietovirtoihin
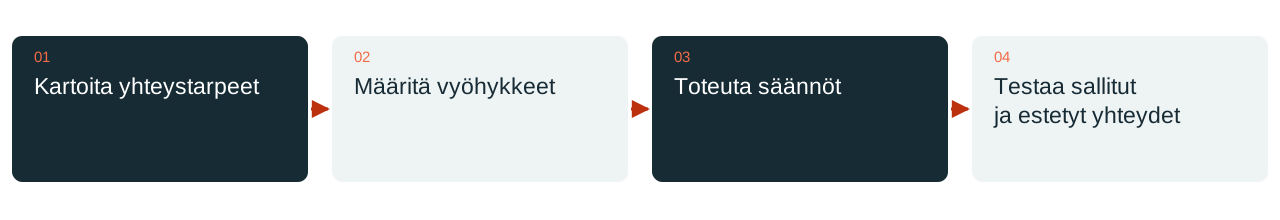
Hyvä lähtökohta on pieni yhteysmatriisi. Se kertoo lähtövyöhykkeen, tarvittavan palvelun, kohteen ja liiketoiminnallisen perusteen. Työasema saattaa tarvita palvelimella olevaa liiketoimintasovellusta. Vieraslaite tarvitsee internetyhteyden. Kytkimen hallinnan pitäisi olla käytettävissä vain ennalta määrättyä hallintareittiä pitkin.
Vyöhykkeet toteutetaan tämän jälkeen teknisesti esimerkiksi VLAN-verkkojen ja sopivien kytkinporttien avulla. Pelkkä VLAN-nimi ei muodosta täydellistä suojausrajaa. Verkkojen välisen liikenteen on todella kuljettava valvotun yhdyskäytävän kautta; tarkistuksiin kuuluvat lisäreitittimet, huomaamatta jääneet WLAN-sillat ja kaksinkertaiset verkkoyhteydet.
Säännöt kuvaavat tietyn tarkoituksen
OPNsense käyttää tilallista pakettisuodatinta. Sääntöjä tarkastellaan suhteessa liitäntään, suuntaan, järjestykseen ja olemassa oleviin yhteystiloihin. Uudelleenkäytettävät aliakset voivat parantaa sääntöjen luettavuutta, kun niiden sisältö on yksiselitteisesti nimetty ja ylläpidetty. ”Palvelimet”-niminen alias ei kuitenkaan korvaa dokumentoitua määritelmää.
Yhteyden sallivassa säännössä kuvataan mahdollisimman tarkasti kohteet ja tarvittavat palvelut. Aluksi laajalle testisäännölle nimetään vastuuhenkilö ja päättymisaika. Muuten tilapäisestä vianmäärityksestä tulee nopeasti pysyvä, vaikeasti hahmotettava pääsy. Muutoksia on helpompi arvioida, kun liiketoiminnallinen peruste löytyy suoraan säännön kommentista.
Huomioi NAT, nimenselvitys ja IPv6
Osoitteenmuunnos ja pääsysäännöt palvelevat eri tarkoituksia. Julkinen porttiohjaus tarvitsee sopivan sallivan säännön; muutettu lähdeosoite ei kerro, pitäisikö sovelluksen olla saavutettavissa. Myös DNS:n, DHCP:n, aikapalvelujen ja paluureittien on sovittava ympäristöön vyöhykejaon jälkeen.
IPv6 tarkistetaan nimenomaisesti. Pelkästään IPv4:lle suunniteltu yhteysmatriisi voi sivuuttaa toisen aktiivisen protokollaperheen. Myös hallintaliittymät, VPN-yhteydet ja palomuurista itsestään lähtevä liikenne tarvitsevat omat testipolkunsa. Sääntöjen tulee kuvata todella käytössä olevia yhteyksiä.
Pieni pilotti paljastaa riippuvuudet
Ensimmäiseen vaiheeseen sopii rajattu laiteryhmä, jonka työnkulku tunnetaan. Samat sovellukset testataan ennen erottelua ja sen jälkeen. Testipöytäkirjaan kuuluvat myös tarkoituksella estetyt yhteydet: vieraat eivät pääse hallintaliittymään, eikä tekninen laite voi siirtyä vapaasti palvelinverkkoon.
DAXS yhdistää verkkosuunnittelun nykyisiin kytkimiin, WLAN-verkkoon, palvelinpalveluihin ja jatkuvaan ylläpitoon. Tuloksena on ylläpidettävä yhteysmatriisi ja ymmärrettävät säännöt. Sopiva vyöhykkeiden määrä määräytyy suojaustarpeen, laitehallinnan ja ylläpidettävyyden perusteella; mahdollisimman suuri VLAN-määrä ei ole itsessään laatutavoite.
Infrastruktuuri ja alustat · Teknisten suojaustoimien arviointi osana kokonaisuutta · Keskustele verkkohankkeesta
Lähteet: OPNsense: tilalliset palomuurisäännöt (ulkoinen linkki) · OPNsense: verkko-osoitteenmuunnos (ulkoinen linkki)