Tekoälyhaku vastaa sisäiseen kysymykseen osuvalla lainauksella. Teknisesti vaikuttavaa, mutta saiko kysyjä ylipäätään lukea lainattua asiakirjaa? Juuri tässä ratkaistaan, soveltuuko RAG-ratkaisu yrityskäyttöön.
RAG yhdistää haun ja kielimallin.
Retrieval-Augmented Generation täydentää kyselyä sopivilla lähdetiedoilla. Asiakirjat valmistellaan ja saatetaan haettaviksi, minkä jälkeen valitut otteet toimivat kielimallin kontekstina. Malli voi laatia niiden pohjalta vastauksen lähdeviitteineen.
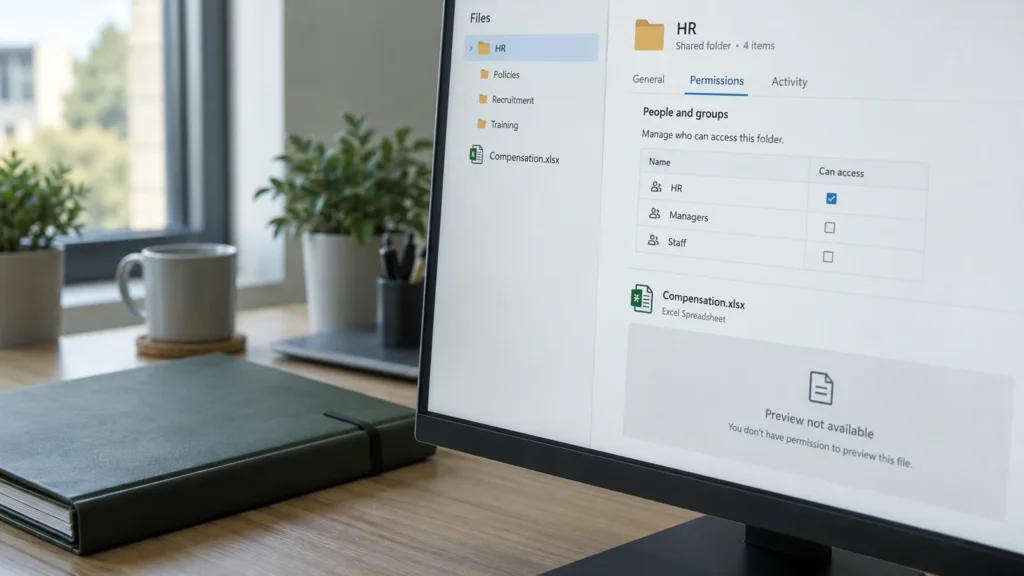
Yhdistelmä on hyödyllinen, kun oikeat tiedot ovat ajan tasalla ja käyttäjällä on lupa niihin. Se muuttuu vaaralliseksi, jos yhteinen indeksi palauttaa kaikki asiakirjat ilman toimivaa käyttöoikeusrajausta. Kirjautuminen chat-käyttöliittymään ei vielä anna oikeutta kaikkiin sen kautta löytyviin asiakirjoihin.
Pääsynvalvonnan on toimittava ennen kielimallia.

Sovellus määrittää käyttäjän identiteetin luotettavan kirjautumismenettelyn perusteella. Haku rajaa tulokset ja otteet sallittuun tietoon. Vain tämä sallittu konteksti välitetään kielimallille. Myös itse indeksi, sen hallintayhteydet ja yhteys lähteeseen tarvitsevat asianmukaiset valvontakeinot.
Kehotteessa annettu ohje olla paljastamatta luottamuksellisia tietoja tulee ainoana pääsynsuojana liian myöhään. Kielletyt tiedot olisi jo käsitelty. Myöskään lainauksen piilottaminen jälkikäteen ei korjaa tätä tiedonkulkua.
Myös pienet sivureitit ratkaisevat.
- Hakutulosten otsikot
- Jo suunniteltuun henkilöstötoimeen viittaava otsikko voi olla luottamuksellinen. Käyttöoikeussuodatusta tarvitsee muukin kuin asiakirjan koko teksti.
- Välimuistit
- Käyttäjälle A tuotettua vastausta ei saa käyttää uudelleen B:lle tarkistamatta oikeuksia. Välimuistin suunnittelussa on huomioitava identiteetti, vuokraaja ja soveltuvat käyttöoikeudet.
- Lähdelinkit
- Napsautettavan lähdeviitteen on säilytettävä käyttöoikeustarkistus alkuperäistä asiakirjaa avattaessa. Yksityinen latauslinkki ei saa luoda yleistä pääsyä.
- Lokit
- Hakukyselyt, otteet ja virheiden yksityiskohdat voivat sisältää liikesalaisuuksia. Niiden katselua ja säilytysaikaa rajoitetaan.
Käyttöoikeudet muuttuvat joitakin indeksejä nopeammin.
Henkilö siirtyy toiselle osastolle, projekti päättyy tai jakamisoikeus perutaan. Lähdeaineiston ja hakuoikeuksien on jälleen vastattava toisiaan. Arkkitehtuuri tarvitsee siksi kuvatun päivitysmenettelyn ja sopivan reagointiajan.
Erityisen tärkeä testi on käyttöoikeuden poistaminen: aiemmin sallittu kysymys esitetään muutoksen jälkeen uudelleen samalla tilillä. Lisäksi tarkistetaan, mahdollistavatko vanhat välimuistit, esikatselut tai tallennetut vastaukset edelleen pääsyn. Tulos on dokumentoitava; onnistunut tuontiajo ei yksin riitä.
Tuotteiden ominaisuudet eivät ole keskenään vaihdettavia rakennuspalikoita.
Jotkin hakupalvelut tukevat sisäänrakennettuja asiakirjakohtaisia tarkistuksia, toiset edellyttävät erikseen pakotettuja suodattimia ja omaa synkronointia. Azure AI Searchin ajantasainen dokumentaatio erottaa esimerkiksi suojaussuodattimet muista integroiduista menetelmistä, joista osa on merkitty esikatseluversioiksi. Siksi API ja versio kuuluvat arkkitehtuuripäätökseen.
Työkalusta riippumatta hyväksymistestauksen on osoitettava, mitä lähteitä testi-identiteetti saa nähdä ja mitä sille ei toimiteta. Haluttuja rajoja ei pidä päätellä vasta mallin satunnaisesta vastauksesta.
Todennettava pilotti yhdistää hyödyn ja suojauksen.
DAXS voi aloittaa rajatusta tietoaineistosta: nimetyt lähdevastaavat, ajantasaiset asiakirjat, testitilit, selvät vastauskriteerit ja jäljitettävät negatiiviset testit. Laajuutta kasvatetaan vasta, kun haku, käyttöoikeudet ja lähdeviitteet toimivat oikein.
Aihekohtainen Yrityksen tieto ja RAG -sivu kuvaa tuonnin ja kyselyt kokonaisuutena. Tekoälyn turvallisuus käsittelee tarkemmin liian laajaa jakamista, identiteettejä ja agenttien oikeuksia.
Lähteet: Microsoft: asiakirjatason pääsynvalvonta · OWASP: vektoreiden ja upotusten heikkoudet. Kaavio esittää mahdollista arkkitehtuuria ilman asiakastietoja.